Domain 3d-competence.de kaufen?
Wir ziehen mit dem Projekt
3d-competence.de um.
Sind Sie am Kauf der Domain
3d-competence.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain 3d-competence.de kaufen?
Wie kann man 3D-Modellierung und 3D-Druck erlernen?
Um 3D-Modellierung und 3D-Druck zu erlernen, gibt es verschiedene Möglichkeiten. Man kann sich online Tutorials und Kurse anschauen, um die Grundlagen der 3D-Modellierung zu erlernen. Es gibt auch spezielle Software, die Anfängern den Einstieg erleichtert. Für den 3D-Druck kann man sich entweder einen eigenen 3D-Drucker anschaffen oder Dienstleister nutzen, um die erstellten Modelle zu drucken. Es ist auch hilfreich, sich mit anderen 3D-Modellierern und 3D-Druckern auszutauschen, um Tipps und Tricks zu lernen. **
Was ist XDR?
Was ist XDR? XDR steht für Extended Detection and Response und ist eine Weiterentwicklung von traditionellen Sicherheitslösungen wie SIEM (Security Information and Event Management) und EDR (Endpoint Detection and Response). XDR integriert verschiedene Sicherheitsdatenquellen wie Endpunkte, Netzwerke und Cloud-Umgebungen, um ein umfassendes Bild der Bedrohungslandschaft zu erhalten. Durch die Analyse von Daten aus verschiedenen Quellen kann XDR fortschrittliche Angriffe erkennen, untersuchen und darauf reagieren. Unternehmen können so effektiver auf Sicherheitsvorfälle reagieren und ihre Sicherheitsmaßnahmen verbessern. **
Ähnliche Suchbegriffe für SOPHOS-XDR---User
Top-Angebote
Produkte zum Begriff SOPHOS-XDR---User:
-
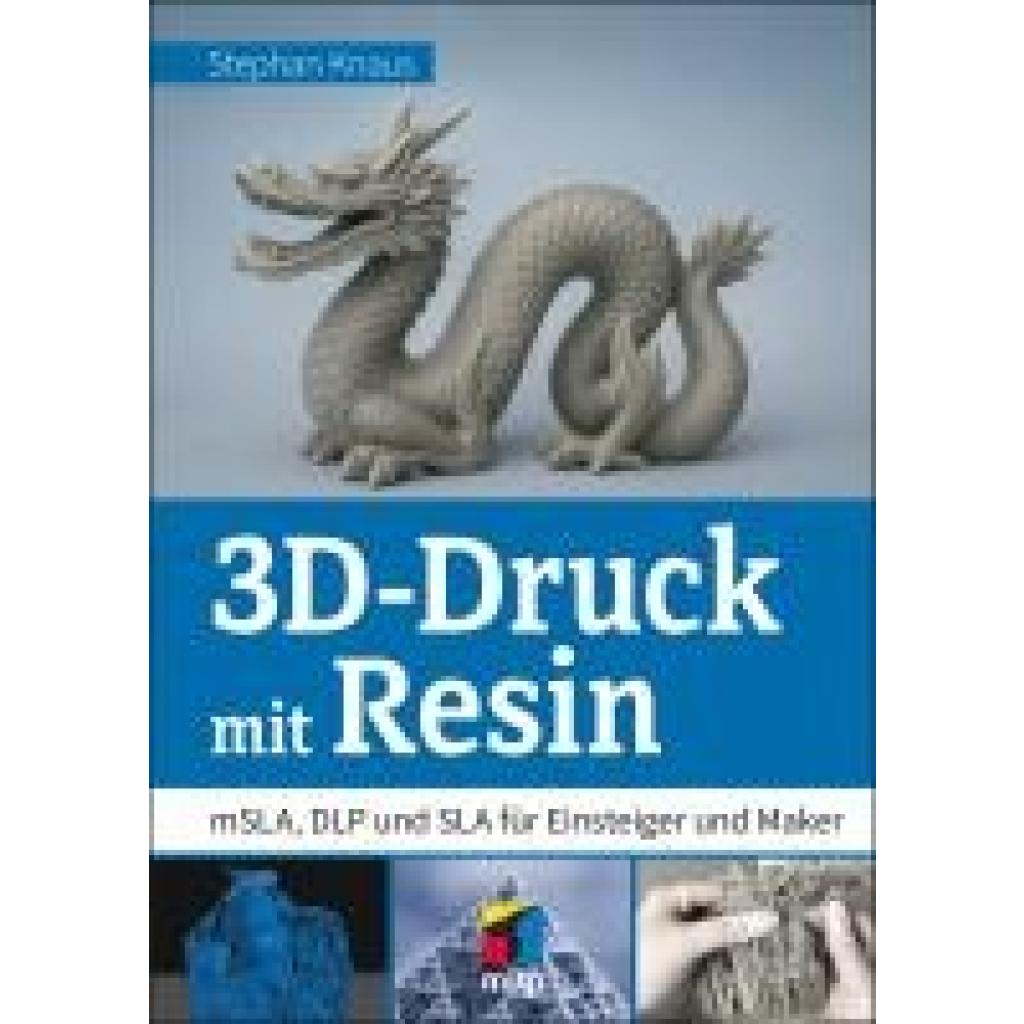
Knaus, Stephan: 3D-Druck mit Resin3D-Druck mit Resin , mSLA, DLP und SLA für Einsteiger und Maker , Spurstangen & -köpfe > Sportfederung , Erscheinungsjahr: 20250731, Titel der Reihe: mitp praxis##, Autoren: Knaus, Stephan, Seitenzahl/Blattzahl: 200, Keyword: 3D-Druck; 3D-Druck mit Resin; 3D-Druck-Trends; 3D-Druck-Tutorials; 3D-Drucke nachbearbeiten; 3D-Drucker; 3D-Modelle; 3D-Modelling; DIY-Projekte mit Resin; DLP-Drucker; Detaildrucke; Druckerwartung Resin; Druckfehler beheben; Druckvorlagen für Resin; Einstieg in Resin-Druck; Geschenke; Geschenkideen aus dem 3D-Drucker; Hobby-3D-Druck; Kunstharz; Maker; Miniaturen; Miniaturen drucken; Nachbearbeitung; Präzisionsdruck; Resin; Resin für Modellbau; Resin-Druck-Projekte; Resin-Druck-Tipps; Resin-Drucke lackieren; Resin-Drucker kalibrieren; Resin-Druckverfahren; Resin-Materialien; Resindrucker; Resindrucker Anleitung; Resindrucker für Anfänger; SLA; SLA-Drucker; STL; Slicer; buch; bücher, Fachschema: 3D-Druck~Computer / PC-Hardware, Fachkategorie: 3D-Grafik und Modellierung~Computerhardware, Warengruppe: HC/Hardware, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 9, Gewicht: 1, Produktform: Klappenbroschur,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS XDR - UserSophos XDR – User kaufen - Erweiterte Bedrohungserkennung für moderne IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Klassische Antivirenlösungen reichen häufig nicht mehr aus, um moderne Angriffe zuverlässig zu erkennen. Genau hier setzt Sophos XDR – User an. Die leistungsstarke Sicherheitslösung ermöglicht eine umfassende Bedrohungserkennung und -analyse über Endpunkte, Server, Netzwerke und weitere Systeme hinweg. Mit Sophos Extended Detection and Response (XDR) erhalten IT-Teams tiefgehende Einblicke in Sicherheitsereignisse im gesamten IT-Ökosystem. Verdächtige Aktivitäten lassen sich schneller identifizieren, analysieren und gezielt bekämpfen. Die Lösung basiert auf einer modernen, KI-nativen Plattform und kombiniert fortschrittliche Analysefunktionen mit globaler Threat Intelligence von Sophos. Cyberangriffe werden zunehmend ausgefeilter und verlaufen häufig über mehrere Angriffspunkte gleichzeitig. Sophos XDR wurde entwickelt, um genau solche mehrstufigen Bedrohungen frühzeitig zu erkennen und effektiv zu stoppen. Sicherheitsdaten aus verschiedenen Quellen werden zentral gesammelt und analysiert, sodass auch komplexe Angriffsmuster sichtbar werden. Durch die Kombination aus automatisierter Analyse und leistungsstarken Tools können Sicherheitsteams schneller reagieren und Sicherheitsvorfälle effizient untersuchen. Gleichzeitig sorgt die globale Bedrohungsdatenbank von Sophos dafür, dass neue Angriffsmethoden früh erkannt werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR – User wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced with XDR angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter dem Namen SOPHOS XDR neu organisiert. Die bekannten Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und komplexen Cyberangriffen. Wichtige Funktionen von Sophos XDR – User Erweiterte Bedrohungserkennung über mehrere Sicherheitsquellen hinweg Zentrale Analyse von Endpoints, Servern und Netzwerkdaten KI-gestützte Sicherheitsanalysen und automatisierte Bedrohungserkennung Zugriff auf globale Sophos Threat Intelligence Schnelle Untersuchung und Reaktion auf Sicherheitsvorfälle Integration in bestehende IT- und Sicherheitsinfrastrukturen Unterschied: Sophos XDR – User vs. Sophos XDR for Server Beide Varianten bieten leistungsstarke XDR-Funktionen zur Erkennung, Analyse und Bekämpfung von Bedrohungen. Der wichtigste Unterschied liegt in der Lizenzierung und dem Schutzfokus: Sophos XDR – User ist auf den Schutz von Benutzer-Umgebungen ausgerichtet, während Sophos XDR for Server speziell für Server-Systeme lizenziert und optimiert ist. SOPHOS XDR – User Lizenztyp: pro Benutzer (User-basierte Lizenzierung) Typischer Einsatz: Arbeitsplätze und Benutzerumgebungen Fokus: Erkennung und Untersuchung von Bedrohungen, die über Benutzeraktivitäten, Endpoints und zugehörige Systeme sichtbar werden Ideal für: Unternehmen mit vielen Mitarbeitenden, die eine zentrale XDR-Analyse rund um User-/Endpoint-Signale benötigen SOPHOS XDR for Server Lizenztyp: pro Server (Server-basierte Lizenzierung) Typischer Einsatz: physische und virtuelle Server in Rechenzentrum/Cloud Fokus: XDR-Sichtbarkeit und Schutz speziell für Server-Workloads und serverseitige Bedrohungen Ideal für: Unternehmen, die Server gezielt absichern und serverbezogene Telemetrie in XDR-Auswertungen priorisieren möchten Merksatz: XDR – User ist die passende Wahl für Benutzer-/Arbeitsplatz-Szenarien (Lizenz pro User), während XDR for Server die richtige Option ist, wenn Sie Server-Systeme gezielt lizenzieren und schützen möchten (Lizenz pro Server). Ihre Sicherheitsherausforderungen im modernen IT-Umfeld Cyberangriffe entwickeln sich ständig weiter und stellen Unternehmen jeder Größe vor große Herausforderungen. Einzelne Sicherheitslösungen reichen heute häufig nicht mehr aus, um komplexe Bedrohungen zuverlässig zu erkennen. Angreifer arbeiten mit professionellen Methoden, automatisierten Tools und mehrstufigen Angriffstechniken, um klassische Schutzmechanismen zu umgehen. Moderne IT-Infrastrukturen bestehen aus vielen unterschiedlichen Systemen, Endgeräten und Anwendungen. Wenn Sicherheitsinformationen isoliert voneinander verarbeitet werden, entstehen schnell blinde Flecken. Dadurch können Bedrohungen unentdeckt bleiben oder erst spät erkannt werden. Zunehmend komplexe Cyberangriffe Moderne Angriffe erfolgen häufig über mehrere Einstiegspunkte gleichzeitig – etwa über Endgeräte, E-Mail-Systeme oder Netzwerke. Diese mehrstufigen Angriffsszenarien sind schwer zu erkennen, wenn Sicherheitslösungen nur einzelne Bereiche überwachen. Datensilos und fehlende Transparenz Wenn verschiedene Sicherheitslösungen getrennt voneinander arbeiten, entstehen Informatio...135,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS XDR - UserSophos XDR – User kaufen - Erweiterte Bedrohungserkennung für moderne IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Klassische Antivirenlösungen reichen häufig nicht mehr aus, um moderne Angriffe zuverlässig zu erkennen. Genau hier setzt Sophos XDR – User an. Die leistungsstarke Sicherheitslösung ermöglicht eine umfassende Bedrohungserkennung und -analyse über Endpunkte, Server, Netzwerke und weitere Systeme hinweg. Mit Sophos Extended Detection and Response (XDR) erhalten IT-Teams tiefgehende Einblicke in Sicherheitsereignisse im gesamten IT-Ökosystem. Verdächtige Aktivitäten lassen sich schneller identifizieren, analysieren und gezielt bekämpfen. Die Lösung basiert auf einer modernen, KI-nativen Plattform und kombiniert fortschrittliche Analysefunktionen mit globaler Threat Intelligence von Sophos. Cyberangriffe werden zunehmend ausgefeilter und verlaufen häufig über mehrere Angriffspunkte gleichzeitig. Sophos XDR wurde entwickelt, um genau solche mehrstufigen Bedrohungen frühzeitig zu erkennen und effektiv zu stoppen. Sicherheitsdaten aus verschiedenen Quellen werden zentral gesammelt und analysiert, sodass auch komplexe Angriffsmuster sichtbar werden. Durch die Kombination aus automatisierter Analyse und leistungsstarken Tools können Sicherheitsteams schneller reagieren und Sicherheitsvorfälle effizient untersuchen. Gleichzeitig sorgt die globale Bedrohungsdatenbank von Sophos dafür, dass neue Angriffsmethoden früh erkannt werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR – User wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced with XDR angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter dem Namen SOPHOS XDR neu organisiert. Die bekannten Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und komplexen Cyberangriffen. Wichtige Funktionen von Sophos XDR – User Erweiterte Bedrohungserkennung über mehrere Sicherheitsquellen hinweg Zentrale Analyse von Endpoints, Servern und Netzwerkdaten KI-gestützte Sicherheitsanalysen und automatisierte Bedrohungserkennung Zugriff auf globale Sophos Threat Intelligence Schnelle Untersuchung und Reaktion auf Sicherheitsvorfälle Integration in bestehende IT- und Sicherheitsinfrastrukturen Unterschied: Sophos XDR – User vs. Sophos XDR for Server Beide Varianten bieten leistungsstarke XDR-Funktionen zur Erkennung, Analyse und Bekämpfung von Bedrohungen. Der wichtigste Unterschied liegt in der Lizenzierung und dem Schutzfokus: Sophos XDR – User ist auf den Schutz von Benutzer-Umgebungen ausgerichtet, während Sophos XDR for Server speziell für Server-Systeme lizenziert und optimiert ist. SOPHOS XDR – User Lizenztyp: pro Benutzer (User-basierte Lizenzierung) Typischer Einsatz: Arbeitsplätze und Benutzerumgebungen Fokus: Erkennung und Untersuchung von Bedrohungen, die über Benutzeraktivitäten, Endpoints und zugehörige Systeme sichtbar werden Ideal für: Unternehmen mit vielen Mitarbeitenden, die eine zentrale XDR-Analyse rund um User-/Endpoint-Signale benötigen SOPHOS XDR for Server Lizenztyp: pro Server (Server-basierte Lizenzierung) Typischer Einsatz: physische und virtuelle Server in Rechenzentrum/Cloud Fokus: XDR-Sichtbarkeit und Schutz speziell für Server-Workloads und serverseitige Bedrohungen Ideal für: Unternehmen, die Server gezielt absichern und serverbezogene Telemetrie in XDR-Auswertungen priorisieren möchten Merksatz: XDR – User ist die passende Wahl für Benutzer-/Arbeitsplatz-Szenarien (Lizenz pro User), während XDR for Server die richtige Option ist, wenn Sie Server-Systeme gezielt lizenzieren und schützen möchten (Lizenz pro Server). Ihre Sicherheitsherausforderungen im modernen IT-Umfeld Cyberangriffe entwickeln sich ständig weiter und stellen Unternehmen jeder Größe vor große Herausforderungen. Einzelne Sicherheitslösungen reichen heute häufig nicht mehr aus, um komplexe Bedrohungen zuverlässig zu erkennen. Angreifer arbeiten mit professionellen Methoden, automatisierten Tools und mehrstufigen Angriffstechniken, um klassische Schutzmechanismen zu umgehen. Moderne IT-Infrastrukturen bestehen aus vielen unterschiedlichen Systemen, Endgeräten und Anwendungen. Wenn Sicherheitsinformationen isoliert voneinander verarbeitet werden, entstehen schnell blinde Flecken. Dadurch können Bedrohungen unentdeckt bleiben oder erst spät erkannt werden. Zunehmend komplexe Cyberangriffe Moderne Angriffe erfolgen häufig über mehrere Einstiegspunkte gleichzeitig – etwa über Endgeräte, E-Mail-Systeme oder Netzwerke. Diese mehrstufigen Angriffsszenarien sind schwer zu erkennen, wenn Sicherheitslösungen nur einzelne Bereiche überwachen. Datensilos und fehlende Transparenz Wenn verschiedene Sicherheitslösungen getrennt voneinander arbeiten, entstehen Informatio...69,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS XDR - UserSophos XDR – User kaufen - Erweiterte Bedrohungserkennung für moderne IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Klassische Antivirenlösungen reichen häufig nicht mehr aus, um moderne Angriffe zuverlässig zu erkennen. Genau hier setzt Sophos XDR – User an. Die leistungsstarke Sicherheitslösung ermöglicht eine umfassende Bedrohungserkennung und -analyse über Endpunkte, Server, Netzwerke und weitere Systeme hinweg. Mit Sophos Extended Detection and Response (XDR) erhalten IT-Teams tiefgehende Einblicke in Sicherheitsereignisse im gesamten IT-Ökosystem. Verdächtige Aktivitäten lassen sich schneller identifizieren, analysieren und gezielt bekämpfen. Die Lösung basiert auf einer modernen, KI-nativen Plattform und kombiniert fortschrittliche Analysefunktionen mit globaler Threat Intelligence von Sophos. Cyberangriffe werden zunehmend ausgefeilter und verlaufen häufig über mehrere Angriffspunkte gleichzeitig. Sophos XDR wurde entwickelt, um genau solche mehrstufigen Bedrohungen frühzeitig zu erkennen und effektiv zu stoppen. Sicherheitsdaten aus verschiedenen Quellen werden zentral gesammelt und analysiert, sodass auch komplexe Angriffsmuster sichtbar werden. Durch die Kombination aus automatisierter Analyse und leistungsstarken Tools können Sicherheitsteams schneller reagieren und Sicherheitsvorfälle effizient untersuchen. Gleichzeitig sorgt die globale Bedrohungsdatenbank von Sophos dafür, dass neue Angriffsmethoden früh erkannt werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR – User wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced with XDR angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter dem Namen SOPHOS XDR neu organisiert. Die bekannten Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und komplexen Cyberangriffen. Wichtige Funktionen von Sophos XDR – User Erweiterte Bedrohungserkennung über mehrere Sicherheitsquellen hinweg Zentrale Analyse von Endpoints, Servern und Netzwerkdaten KI-gestützte Sicherheitsanalysen und automatisierte Bedrohungserkennung Zugriff auf globale Sophos Threat Intelligence Schnelle Untersuchung und Reaktion auf Sicherheitsvorfälle Integration in bestehende IT- und Sicherheitsinfrastrukturen Unterschied: Sophos XDR – User vs. Sophos XDR for Server Beide Varianten bieten leistungsstarke XDR-Funktionen zur Erkennung, Analyse und Bekämpfung von Bedrohungen. Der wichtigste Unterschied liegt in der Lizenzierung und dem Schutzfokus: Sophos XDR – User ist auf den Schutz von Benutzer-Umgebungen ausgerichtet, während Sophos XDR for Server speziell für Server-Systeme lizenziert und optimiert ist. SOPHOS XDR – User Lizenztyp: pro Benutzer (User-basierte Lizenzierung) Typischer Einsatz: Arbeitsplätze und Benutzerumgebungen Fokus: Erkennung und Untersuchung von Bedrohungen, die über Benutzeraktivitäten, Endpoints und zugehörige Systeme sichtbar werden Ideal für: Unternehmen mit vielen Mitarbeitenden, die eine zentrale XDR-Analyse rund um User-/Endpoint-Signale benötigen SOPHOS XDR for Server Lizenztyp: pro Server (Server-basierte Lizenzierung) Typischer Einsatz: physische und virtuelle Server in Rechenzentrum/Cloud Fokus: XDR-Sichtbarkeit und Schutz speziell für Server-Workloads und serverseitige Bedrohungen Ideal für: Unternehmen, die Server gezielt absichern und serverbezogene Telemetrie in XDR-Auswertungen priorisieren möchten Merksatz: XDR – User ist die passende Wahl für Benutzer-/Arbeitsplatz-Szenarien (Lizenz pro User), während XDR for Server die richtige Option ist, wenn Sie Server-Systeme gezielt lizenzieren und schützen möchten (Lizenz pro Server). Ihre Sicherheitsherausforderungen im modernen IT-Umfeld Cyberangriffe entwickeln sich ständig weiter und stellen Unternehmen jeder Größe vor große Herausforderungen. Einzelne Sicherheitslösungen reichen heute häufig nicht mehr aus, um komplexe Bedrohungen zuverlässig zu erkennen. Angreifer arbeiten mit professionellen Methoden, automatisierten Tools und mehrstufigen Angriffstechniken, um klassische Schutzmechanismen zu umgehen. Moderne IT-Infrastrukturen bestehen aus vielen unterschiedlichen Systemen, Endgeräten und Anwendungen. Wenn Sicherheitsinformationen isoliert voneinander verarbeitet werden, entstehen schnell blinde Flecken. Dadurch können Bedrohungen unentdeckt bleiben oder erst spät erkannt werden. Zunehmend komplexe Cyberangriffe Moderne Angriffe erfolgen häufig über mehrere Einstiegspunkte gleichzeitig – etwa über Endgeräte, E-Mail-Systeme oder Netzwerke. Diese mehrstufigen Angriffsszenarien sind schwer zu erkennen, wenn Sicherheitslösungen nur einzelne Bereiche überwachen. Datensilos und fehlende Transparenz Wenn verschiedene Sicherheitslösungen getrennt voneinander arbeiten, entstehen Informatio...111,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welcher PC eignet sich für Animation und 3D-Modellierung?
Für Animation und 3D-Modellierung empfiehlt sich ein leistungsstarker PC mit einer schnellen CPU, einer dedizierten Grafikkarte, viel RAM und ausreichend Speicherplatz. Ein Prozessor der Intel Core i7 oder i9 Serie, eine Grafikkarte der Nvidia GeForce RTX Serie und mindestens 16 GB RAM sind gute Ausgangspunkte. Zudem ist es wichtig, auf eine gute Kühlung und einen hochauflösenden Bildschirm zu achten. **
-
Welche 3D-Modellierungstools eignen sich am besten für Anfänger in der 3D-Modellierung und Animation?
Blender, Tinkercad und SketchUp sind gute Optionen für Anfänger, da sie benutzerfreundlich sind und kostenlose Versionen anbieten. Diese Tools bieten eine Vielzahl von Funktionen für die 3D-Modellierung und Animation, die leicht erlernbar sind. Sie sind ideal für Einsteiger, um sich mit den Grundlagen der 3D-Modellierung vertraut zu machen. **
-
Was ist ein XDR Display?
Was ist ein XDR Display? Ein XDR Display ist ein Display mit extrem hoher Auflösung und Farbgenauigkeit, das von Apple entwickelt wurde. XDR steht für "Extreme Dynamic Range" und bezieht sich auf die Fähigkeit des Displays, einen breiten Kontrastumfang darzustellen. Dadurch werden sowohl dunkle als auch helle Bereiche eines Bildes mit hoher Detailtreue wiedergegeben. XDR Displays werden oft in professionellen Anwendungen wie der Videobearbeitung oder Fotografie eingesetzt, wo eine präzise Farbwiedergabe und Kontrastdarstellung entscheidend sind. **
-
Wie beeinflusst die 3D-Modellierung die Bereiche Architektur, Produktentwicklung und Animation?
Die 3D-Modellierung ermöglicht es Architekten, realistische Visualisierungen von Gebäuden zu erstellen, um Kunden und Investoren zu überzeugen. In der Produktentwicklung können 3D-Modelle verwendet werden, um Prototypen zu erstellen und das Design zu optimieren, bevor die Produktion beginnt. In der Animation ermöglicht die 3D-Modellierung die Erstellung von beeindruckenden visuellen Effekten und realistischen Charakteren für Filme, Spiele und Werbung. Insgesamt hat die 3D-Modellierung einen großen Einfluss auf die Kreativität und Effizienz in den Bereichen Architektur, Produktentwicklung und Animation. **

Wie kann man Sophos umgehen?
Es ist nicht empfehlenswert, Sicherheitsmaßnahmen wie Sophos zu umgehen, da dies gegen die Sicherheitsrichtlinien und -praktiken verstößt. Sophos ist eine Antivirensoftware, die entwickelt wurde, um Computer und Netzwerke vor schädlichen Bedrohungen zu schützen. Es ist wichtig, die Sicherheit von Computern und Netzwerken zu gewährleisten, indem man solche Schutzmaßnahmen respektiert und befolgt. **
Was sind die Vorteile eines Polygonnetzes in der 3D-Modellierung und -Animation?
Ein Polygonnetz ermöglicht eine realistische Darstellung von Oberflächen in 3D-Modellen. Es ist flexibel und kann leicht bearbeitet werden, um komplexe Formen zu erstellen. Zudem ist es platzsparend und ermöglicht eine effiziente Speicherung und Übertragung von 3D-Daten. **
Top-Angebote
Produkte zum Begriff SOPHOS-XDR---User:
-
SOPHOS XDR - UserSophos XDR – User kaufen - Erweiterte Bedrohungserkennung für moderne IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Klassische Antivirenlösungen reichen häufig nicht mehr aus, um moderne Angriffe zuverlässig zu erkennen. Genau hier setzt Sophos XDR – User an. Die leistungsstarke Sicherheitslösung ermöglicht eine umfassende Bedrohungserkennung und -analyse über Endpunkte, Server, Netzwerke und weitere Systeme hinweg. Mit Sophos Extended Detection and Response (XDR) erhalten IT-Teams tiefgehende Einblicke in Sicherheitsereignisse im gesamten IT-Ökosystem. Verdächtige Aktivitäten lassen sich schneller identifizieren, analysieren und gezielt bekämpfen. Die Lösung basiert auf einer modernen, KI-nativen Plattform und kombiniert fortschrittliche Analysefunktionen mit globaler Threat Intelligence von Sophos. Cyberangriffe werden zunehmend ausgefeilter und verlaufen häufig über mehrere Angriffspunkte gleichzeitig. Sophos XDR wurde entwickelt, um genau solche mehrstufigen Bedrohungen frühzeitig zu erkennen und effektiv zu stoppen. Sicherheitsdaten aus verschiedenen Quellen werden zentral gesammelt und analysiert, sodass auch komplexe Angriffsmuster sichtbar werden. Durch die Kombination aus automatisierter Analyse und leistungsstarken Tools können Sicherheitsteams schneller reagieren und Sicherheitsvorfälle effizient untersuchen. Gleichzeitig sorgt die globale Bedrohungsdatenbank von Sophos dafür, dass neue Angriffsmethoden früh erkannt werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR – User wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced with XDR angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter dem Namen SOPHOS XDR neu organisiert. Die bekannten Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und komplexen Cyberangriffen. Wichtige Funktionen von Sophos XDR – User Erweiterte Bedrohungserkennung über mehrere Sicherheitsquellen hinweg Zentrale Analyse von Endpoints, Servern und Netzwerkdaten KI-gestützte Sicherheitsanalysen und automatisierte Bedrohungserkennung Zugriff auf globale Sophos Threat Intelligence Schnelle Untersuchung und Reaktion auf Sicherheitsvorfälle Integration in bestehende IT- und Sicherheitsinfrastrukturen Unterschied: Sophos XDR – User vs. Sophos XDR for Server Beide Varianten bieten leistungsstarke XDR-Funktionen zur Erkennung, Analyse und Bekämpfung von Bedrohungen. Der wichtigste Unterschied liegt in der Lizenzierung und dem Schutzfokus: Sophos XDR – User ist auf den Schutz von Benutzer-Umgebungen ausgerichtet, während Sophos XDR for Server speziell für Server-Systeme lizenziert und optimiert ist. SOPHOS XDR – User Lizenztyp: pro Benutzer (User-basierte Lizenzierung) Typischer Einsatz: Arbeitsplätze und Benutzerumgebungen Fokus: Erkennung und Untersuchung von Bedrohungen, die über Benutzeraktivitäten, Endpoints und zugehörige Systeme sichtbar werden Ideal für: Unternehmen mit vielen Mitarbeitenden, die eine zentrale XDR-Analyse rund um User-/Endpoint-Signale benötigen SOPHOS XDR for Server Lizenztyp: pro Server (Server-basierte Lizenzierung) Typischer Einsatz: physische und virtuelle Server in Rechenzentrum/Cloud Fokus: XDR-Sichtbarkeit und Schutz speziell für Server-Workloads und serverseitige Bedrohungen Ideal für: Unternehmen, die Server gezielt absichern und serverbezogene Telemetrie in XDR-Auswertungen priorisieren möchten Merksatz: XDR – User ist die passende Wahl für Benutzer-/Arbeitsplatz-Szenarien (Lizenz pro User), während XDR for Server die richtige Option ist, wenn Sie Server-Systeme gezielt lizenzieren und schützen möchten (Lizenz pro Server). Ihre Sicherheitsherausforderungen im modernen IT-Umfeld Cyberangriffe entwickeln sich ständig weiter und stellen Unternehmen jeder Größe vor große Herausforderungen. Einzelne Sicherheitslösungen reichen heute häufig nicht mehr aus, um komplexe Bedrohungen zuverlässig zu erkennen. Angreifer arbeiten mit professionellen Methoden, automatisierten Tools und mehrstufigen Angriffstechniken, um klassische Schutzmechanismen zu umgehen. Moderne IT-Infrastrukturen bestehen aus vielen unterschiedlichen Systemen, Endgeräten und Anwendungen. Wenn Sicherheitsinformationen isoliert voneinander verarbeitet werden, entstehen schnell blinde Flecken. Dadurch können Bedrohungen unentdeckt bleiben oder erst spät erkannt werden. Zunehmend komplexe Cyberangriffe Moderne Angriffe erfolgen häufig über mehrere Einstiegspunkte gleichzeitig – etwa über Endgeräte, E-Mail-Systeme oder Netzwerke. Diese mehrstufigen Angriffsszenarien sind schwer zu erkennen, wenn Sicherheitslösungen nur einzelne Bereiche überwachen. Datensilos und fehlende Transparenz Wenn verschiedene Sicherheitslösungen getrennt voneinander arbeiten, entstehen Informatio...77,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ridder, Detlef: Autodesk Fusion - Der praktische Einstieg in die 3D-ModellierungAutodesk Fusion - Der praktische Einstieg in die 3D-Modellierung , Mit zahlreichen Schritt-für-Schritt-Anleitungen (Auch für die kostenlose Version) , Stabilisatoren > Sportfederung , Erscheinungsjahr: 20250228, Produktform: Kartoniert, Titel der Reihe: mitp Anwendungen##, Autoren: Ridder, Detlef, Seitenzahl/Blattzahl: 296, Keyword: 3d druck; 3d modelling; bastler; beispiele; buch; cad; einsteiger; einstieg; fusion 360; fusion 360 kostenlos; fusion buch; fusion360; ingenieur; konstruktion; mitp; modellierung; schaltplan; skizze, Fachschema: CAD - Computer Aided Design, Fachkategorie: 3D-Grafik und Modellierung, Warengruppe: HC/Informatik/EDV/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 18, Gewicht: 1, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Knaus, Stephan: 3D-Druck mit Resin3D-Druck mit Resin , mSLA, DLP und SLA für Einsteiger und Maker , Spurstangen & -köpfe > Sportfederung , Erscheinungsjahr: 20250731, Titel der Reihe: mitp praxis##, Autoren: Knaus, Stephan, Seitenzahl/Blattzahl: 200, Keyword: 3D-Druck; 3D-Druck mit Resin; 3D-Druck-Trends; 3D-Druck-Tutorials; 3D-Drucke nachbearbeiten; 3D-Drucker; 3D-Modelle; 3D-Modelling; DIY-Projekte mit Resin; DLP-Drucker; Detaildrucke; Druckerwartung Resin; Druckfehler beheben; Druckvorlagen für Resin; Einstieg in Resin-Druck; Geschenke; Geschenkideen aus dem 3D-Drucker; Hobby-3D-Druck; Kunstharz; Maker; Miniaturen; Miniaturen drucken; Nachbearbeitung; Präzisionsdruck; Resin; Resin für Modellbau; Resin-Druck-Projekte; Resin-Druck-Tipps; Resin-Drucke lackieren; Resin-Drucker kalibrieren; Resin-Druckverfahren; Resin-Materialien; Resindrucker; Resindrucker Anleitung; Resindrucker für Anfänger; SLA; SLA-Drucker; STL; Slicer; buch; bücher, Fachschema: 3D-Druck~Computer / PC-Hardware, Fachkategorie: 3D-Grafik und Modellierung~Computerhardware, Warengruppe: HC/Hardware, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 9, Gewicht: 1, Produktform: Klappenbroschur,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS XDR - UserSophos XDR – User kaufen - Erweiterte Bedrohungserkennung für moderne IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Klassische Antivirenlösungen reichen häufig nicht mehr aus, um moderne Angriffe zuverlässig zu erkennen. Genau hier setzt Sophos XDR – User an. Die leistungsstarke Sicherheitslösung ermöglicht eine umfassende Bedrohungserkennung und -analyse über Endpunkte, Server, Netzwerke und weitere Systeme hinweg. Mit Sophos Extended Detection and Response (XDR) erhalten IT-Teams tiefgehende Einblicke in Sicherheitsereignisse im gesamten IT-Ökosystem. Verdächtige Aktivitäten lassen sich schneller identifizieren, analysieren und gezielt bekämpfen. Die Lösung basiert auf einer modernen, KI-nativen Plattform und kombiniert fortschrittliche Analysefunktionen mit globaler Threat Intelligence von Sophos. Cyberangriffe werden zunehmend ausgefeilter und verlaufen häufig über mehrere Angriffspunkte gleichzeitig. Sophos XDR wurde entwickelt, um genau solche mehrstufigen Bedrohungen frühzeitig zu erkennen und effektiv zu stoppen. Sicherheitsdaten aus verschiedenen Quellen werden zentral gesammelt und analysiert, sodass auch komplexe Angriffsmuster sichtbar werden. Durch die Kombination aus automatisierter Analyse und leistungsstarken Tools können Sicherheitsteams schneller reagieren und Sicherheitsvorfälle effizient untersuchen. Gleichzeitig sorgt die globale Bedrohungsdatenbank von Sophos dafür, dass neue Angriffsmethoden früh erkannt werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR – User wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced with XDR angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter dem Namen SOPHOS XDR neu organisiert. Die bekannten Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und komplexen Cyberangriffen. Wichtige Funktionen von Sophos XDR – User Erweiterte Bedrohungserkennung über mehrere Sicherheitsquellen hinweg Zentrale Analyse von Endpoints, Servern und Netzwerkdaten KI-gestützte Sicherheitsanalysen und automatisierte Bedrohungserkennung Zugriff auf globale Sophos Threat Intelligence Schnelle Untersuchung und Reaktion auf Sicherheitsvorfälle Integration in bestehende IT- und Sicherheitsinfrastrukturen Unterschied: Sophos XDR – User vs. Sophos XDR for Server Beide Varianten bieten leistungsstarke XDR-Funktionen zur Erkennung, Analyse und Bekämpfung von Bedrohungen. Der wichtigste Unterschied liegt in der Lizenzierung und dem Schutzfokus: Sophos XDR – User ist auf den Schutz von Benutzer-Umgebungen ausgerichtet, während Sophos XDR for Server speziell für Server-Systeme lizenziert und optimiert ist. SOPHOS XDR – User Lizenztyp: pro Benutzer (User-basierte Lizenzierung) Typischer Einsatz: Arbeitsplätze und Benutzerumgebungen Fokus: Erkennung und Untersuchung von Bedrohungen, die über Benutzeraktivitäten, Endpoints und zugehörige Systeme sichtbar werden Ideal für: Unternehmen mit vielen Mitarbeitenden, die eine zentrale XDR-Analyse rund um User-/Endpoint-Signale benötigen SOPHOS XDR for Server Lizenztyp: pro Server (Server-basierte Lizenzierung) Typischer Einsatz: physische und virtuelle Server in Rechenzentrum/Cloud Fokus: XDR-Sichtbarkeit und Schutz speziell für Server-Workloads und serverseitige Bedrohungen Ideal für: Unternehmen, die Server gezielt absichern und serverbezogene Telemetrie in XDR-Auswertungen priorisieren möchten Merksatz: XDR – User ist die passende Wahl für Benutzer-/Arbeitsplatz-Szenarien (Lizenz pro User), während XDR for Server die richtige Option ist, wenn Sie Server-Systeme gezielt lizenzieren und schützen möchten (Lizenz pro Server). Ihre Sicherheitsherausforderungen im modernen IT-Umfeld Cyberangriffe entwickeln sich ständig weiter und stellen Unternehmen jeder Größe vor große Herausforderungen. Einzelne Sicherheitslösungen reichen heute häufig nicht mehr aus, um komplexe Bedrohungen zuverlässig zu erkennen. Angreifer arbeiten mit professionellen Methoden, automatisierten Tools und mehrstufigen Angriffstechniken, um klassische Schutzmechanismen zu umgehen. Moderne IT-Infrastrukturen bestehen aus vielen unterschiedlichen Systemen, Endgeräten und Anwendungen. Wenn Sicherheitsinformationen isoliert voneinander verarbeitet werden, entstehen schnell blinde Flecken. Dadurch können Bedrohungen unentdeckt bleiben oder erst spät erkannt werden. Zunehmend komplexe Cyberangriffe Moderne Angriffe erfolgen häufig über mehrere Einstiegspunkte gleichzeitig – etwa über Endgeräte, E-Mail-Systeme oder Netzwerke. Diese mehrstufigen Angriffsszenarien sind schwer zu erkennen, wenn Sicherheitslösungen nur einzelne Bereiche überwachen. Datensilos und fehlende Transparenz Wenn verschiedene Sicherheitslösungen getrennt voneinander arbeiten, entstehen Informatio...135,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man 3D-Modellierung und 3D-Druck erlernen?
Um 3D-Modellierung und 3D-Druck zu erlernen, gibt es verschiedene Möglichkeiten. Man kann sich online Tutorials und Kurse anschauen, um die Grundlagen der 3D-Modellierung zu erlernen. Es gibt auch spezielle Software, die Anfängern den Einstieg erleichtert. Für den 3D-Druck kann man sich entweder einen eigenen 3D-Drucker anschaffen oder Dienstleister nutzen, um die erstellten Modelle zu drucken. Es ist auch hilfreich, sich mit anderen 3D-Modellierern und 3D-Druckern auszutauschen, um Tipps und Tricks zu lernen. **
-
Was ist XDR?
Was ist XDR? XDR steht für Extended Detection and Response und ist eine Weiterentwicklung von traditionellen Sicherheitslösungen wie SIEM (Security Information and Event Management) und EDR (Endpoint Detection and Response). XDR integriert verschiedene Sicherheitsdatenquellen wie Endpunkte, Netzwerke und Cloud-Umgebungen, um ein umfassendes Bild der Bedrohungslandschaft zu erhalten. Durch die Analyse von Daten aus verschiedenen Quellen kann XDR fortschrittliche Angriffe erkennen, untersuchen und darauf reagieren. Unternehmen können so effektiver auf Sicherheitsvorfälle reagieren und ihre Sicherheitsmaßnahmen verbessern. **
-
Welcher PC eignet sich für Animation und 3D-Modellierung?
Für Animation und 3D-Modellierung empfiehlt sich ein leistungsstarker PC mit einer schnellen CPU, einer dedizierten Grafikkarte, viel RAM und ausreichend Speicherplatz. Ein Prozessor der Intel Core i7 oder i9 Serie, eine Grafikkarte der Nvidia GeForce RTX Serie und mindestens 16 GB RAM sind gute Ausgangspunkte. Zudem ist es wichtig, auf eine gute Kühlung und einen hochauflösenden Bildschirm zu achten. **
-
Welche 3D-Modellierungstools eignen sich am besten für Anfänger in der 3D-Modellierung und Animation?
Blender, Tinkercad und SketchUp sind gute Optionen für Anfänger, da sie benutzerfreundlich sind und kostenlose Versionen anbieten. Diese Tools bieten eine Vielzahl von Funktionen für die 3D-Modellierung und Animation, die leicht erlernbar sind. Sie sind ideal für Einsteiger, um sich mit den Grundlagen der 3D-Modellierung vertraut zu machen. **
Ähnliche Suchbegriffe für SOPHOS-XDR---User
-
SOPHOS XDR - UserSophos XDR – User kaufen - Erweiterte Bedrohungserkennung für moderne IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Klassische Antivirenlösungen reichen häufig nicht mehr aus, um moderne Angriffe zuverlässig zu erkennen. Genau hier setzt Sophos XDR – User an. Die leistungsstarke Sicherheitslösung ermöglicht eine umfassende Bedrohungserkennung und -analyse über Endpunkte, Server, Netzwerke und weitere Systeme hinweg. Mit Sophos Extended Detection and Response (XDR) erhalten IT-Teams tiefgehende Einblicke in Sicherheitsereignisse im gesamten IT-Ökosystem. Verdächtige Aktivitäten lassen sich schneller identifizieren, analysieren und gezielt bekämpfen. Die Lösung basiert auf einer modernen, KI-nativen Plattform und kombiniert fortschrittliche Analysefunktionen mit globaler Threat Intelligence von Sophos. Cyberangriffe werden zunehmend ausgefeilter und verlaufen häufig über mehrere Angriffspunkte gleichzeitig. Sophos XDR wurde entwickelt, um genau solche mehrstufigen Bedrohungen frühzeitig zu erkennen und effektiv zu stoppen. Sicherheitsdaten aus verschiedenen Quellen werden zentral gesammelt und analysiert, sodass auch komplexe Angriffsmuster sichtbar werden. Durch die Kombination aus automatisierter Analyse und leistungsstarken Tools können Sicherheitsteams schneller reagieren und Sicherheitsvorfälle effizient untersuchen. Gleichzeitig sorgt die globale Bedrohungsdatenbank von Sophos dafür, dass neue Angriffsmethoden früh erkannt werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR – User wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced with XDR angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter dem Namen SOPHOS XDR neu organisiert. Die bekannten Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und komplexen Cyberangriffen. Wichtige Funktionen von Sophos XDR – User Erweiterte Bedrohungserkennung über mehrere Sicherheitsquellen hinweg Zentrale Analyse von Endpoints, Servern und Netzwerkdaten KI-gestützte Sicherheitsanalysen und automatisierte Bedrohungserkennung Zugriff auf globale Sophos Threat Intelligence Schnelle Untersuchung und Reaktion auf Sicherheitsvorfälle Integration in bestehende IT- und Sicherheitsinfrastrukturen Unterschied: Sophos XDR – User vs. Sophos XDR for Server Beide Varianten bieten leistungsstarke XDR-Funktionen zur Erkennung, Analyse und Bekämpfung von Bedrohungen. Der wichtigste Unterschied liegt in der Lizenzierung und dem Schutzfokus: Sophos XDR – User ist auf den Schutz von Benutzer-Umgebungen ausgerichtet, während Sophos XDR for Server speziell für Server-Systeme lizenziert und optimiert ist. SOPHOS XDR – User Lizenztyp: pro Benutzer (User-basierte Lizenzierung) Typischer Einsatz: Arbeitsplätze und Benutzerumgebungen Fokus: Erkennung und Untersuchung von Bedrohungen, die über Benutzeraktivitäten, Endpoints und zugehörige Systeme sichtbar werden Ideal für: Unternehmen mit vielen Mitarbeitenden, die eine zentrale XDR-Analyse rund um User-/Endpoint-Signale benötigen SOPHOS XDR for Server Lizenztyp: pro Server (Server-basierte Lizenzierung) Typischer Einsatz: physische und virtuelle Server in Rechenzentrum/Cloud Fokus: XDR-Sichtbarkeit und Schutz speziell für Server-Workloads und serverseitige Bedrohungen Ideal für: Unternehmen, die Server gezielt absichern und serverbezogene Telemetrie in XDR-Auswertungen priorisieren möchten Merksatz: XDR – User ist die passende Wahl für Benutzer-/Arbeitsplatz-Szenarien (Lizenz pro User), während XDR for Server die richtige Option ist, wenn Sie Server-Systeme gezielt lizenzieren und schützen möchten (Lizenz pro Server). Ihre Sicherheitsherausforderungen im modernen IT-Umfeld Cyberangriffe entwickeln sich ständig weiter und stellen Unternehmen jeder Größe vor große Herausforderungen. Einzelne Sicherheitslösungen reichen heute häufig nicht mehr aus, um komplexe Bedrohungen zuverlässig zu erkennen. Angreifer arbeiten mit professionellen Methoden, automatisierten Tools und mehrstufigen Angriffstechniken, um klassische Schutzmechanismen zu umgehen. Moderne IT-Infrastrukturen bestehen aus vielen unterschiedlichen Systemen, Endgeräten und Anwendungen. Wenn Sicherheitsinformationen isoliert voneinander verarbeitet werden, entstehen schnell blinde Flecken. Dadurch können Bedrohungen unentdeckt bleiben oder erst spät erkannt werden. Zunehmend komplexe Cyberangriffe Moderne Angriffe erfolgen häufig über mehrere Einstiegspunkte gleichzeitig – etwa über Endgeräte, E-Mail-Systeme oder Netzwerke. Diese mehrstufigen Angriffsszenarien sind schwer zu erkennen, wenn Sicherheitslösungen nur einzelne Bereiche überwachen. Datensilos und fehlende Transparenz Wenn verschiedene Sicherheitslösungen getrennt voneinander arbeiten, entstehen Informatio...69,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS XDR - UserSophos XDR – User kaufen - Erweiterte Bedrohungserkennung für moderne IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Klassische Antivirenlösungen reichen häufig nicht mehr aus, um moderne Angriffe zuverlässig zu erkennen. Genau hier setzt Sophos XDR – User an. Die leistungsstarke Sicherheitslösung ermöglicht eine umfassende Bedrohungserkennung und -analyse über Endpunkte, Server, Netzwerke und weitere Systeme hinweg. Mit Sophos Extended Detection and Response (XDR) erhalten IT-Teams tiefgehende Einblicke in Sicherheitsereignisse im gesamten IT-Ökosystem. Verdächtige Aktivitäten lassen sich schneller identifizieren, analysieren und gezielt bekämpfen. Die Lösung basiert auf einer modernen, KI-nativen Plattform und kombiniert fortschrittliche Analysefunktionen mit globaler Threat Intelligence von Sophos. Cyberangriffe werden zunehmend ausgefeilter und verlaufen häufig über mehrere Angriffspunkte gleichzeitig. Sophos XDR wurde entwickelt, um genau solche mehrstufigen Bedrohungen frühzeitig zu erkennen und effektiv zu stoppen. Sicherheitsdaten aus verschiedenen Quellen werden zentral gesammelt und analysiert, sodass auch komplexe Angriffsmuster sichtbar werden. Durch die Kombination aus automatisierter Analyse und leistungsstarken Tools können Sicherheitsteams schneller reagieren und Sicherheitsvorfälle effizient untersuchen. Gleichzeitig sorgt die globale Bedrohungsdatenbank von Sophos dafür, dass neue Angriffsmethoden früh erkannt werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR – User wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced with XDR angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter dem Namen SOPHOS XDR neu organisiert. Die bekannten Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und komplexen Cyberangriffen. Wichtige Funktionen von Sophos XDR – User Erweiterte Bedrohungserkennung über mehrere Sicherheitsquellen hinweg Zentrale Analyse von Endpoints, Servern und Netzwerkdaten KI-gestützte Sicherheitsanalysen und automatisierte Bedrohungserkennung Zugriff auf globale Sophos Threat Intelligence Schnelle Untersuchung und Reaktion auf Sicherheitsvorfälle Integration in bestehende IT- und Sicherheitsinfrastrukturen Unterschied: Sophos XDR – User vs. Sophos XDR for Server Beide Varianten bieten leistungsstarke XDR-Funktionen zur Erkennung, Analyse und Bekämpfung von Bedrohungen. Der wichtigste Unterschied liegt in der Lizenzierung und dem Schutzfokus: Sophos XDR – User ist auf den Schutz von Benutzer-Umgebungen ausgerichtet, während Sophos XDR for Server speziell für Server-Systeme lizenziert und optimiert ist. SOPHOS XDR – User Lizenztyp: pro Benutzer (User-basierte Lizenzierung) Typischer Einsatz: Arbeitsplätze und Benutzerumgebungen Fokus: Erkennung und Untersuchung von Bedrohungen, die über Benutzeraktivitäten, Endpoints und zugehörige Systeme sichtbar werden Ideal für: Unternehmen mit vielen Mitarbeitenden, die eine zentrale XDR-Analyse rund um User-/Endpoint-Signale benötigen SOPHOS XDR for Server Lizenztyp: pro Server (Server-basierte Lizenzierung) Typischer Einsatz: physische und virtuelle Server in Rechenzentrum/Cloud Fokus: XDR-Sichtbarkeit und Schutz speziell für Server-Workloads und serverseitige Bedrohungen Ideal für: Unternehmen, die Server gezielt absichern und serverbezogene Telemetrie in XDR-Auswertungen priorisieren möchten Merksatz: XDR – User ist die passende Wahl für Benutzer-/Arbeitsplatz-Szenarien (Lizenz pro User), während XDR for Server die richtige Option ist, wenn Sie Server-Systeme gezielt lizenzieren und schützen möchten (Lizenz pro Server). Ihre Sicherheitsherausforderungen im modernen IT-Umfeld Cyberangriffe entwickeln sich ständig weiter und stellen Unternehmen jeder Größe vor große Herausforderungen. Einzelne Sicherheitslösungen reichen heute häufig nicht mehr aus, um komplexe Bedrohungen zuverlässig zu erkennen. Angreifer arbeiten mit professionellen Methoden, automatisierten Tools und mehrstufigen Angriffstechniken, um klassische Schutzmechanismen zu umgehen. Moderne IT-Infrastrukturen bestehen aus vielen unterschiedlichen Systemen, Endgeräten und Anwendungen. Wenn Sicherheitsinformationen isoliert voneinander verarbeitet werden, entstehen schnell blinde Flecken. Dadurch können Bedrohungen unentdeckt bleiben oder erst spät erkannt werden. Zunehmend komplexe Cyberangriffe Moderne Angriffe erfolgen häufig über mehrere Einstiegspunkte gleichzeitig – etwa über Endgeräte, E-Mail-Systeme oder Netzwerke. Diese mehrstufigen Angriffsszenarien sind schwer zu erkennen, wenn Sicherheitslösungen nur einzelne Bereiche überwachen. Datensilos und fehlende Transparenz Wenn verschiedene Sicherheitslösungen getrennt voneinander arbeiten, entstehen Informatio...111,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS XDR - UserSophos XDR – User kaufen - Erweiterte Bedrohungserkennung für moderne IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Klassische Antivirenlösungen reichen häufig nicht mehr aus, um moderne Angriffe zuverlässig zu erkennen. Genau hier setzt Sophos XDR – User an. Die leistungsstarke Sicherheitslösung ermöglicht eine umfassende Bedrohungserkennung und -analyse über Endpunkte, Server, Netzwerke und weitere Systeme hinweg. Mit Sophos Extended Detection and Response (XDR) erhalten IT-Teams tiefgehende Einblicke in Sicherheitsereignisse im gesamten IT-Ökosystem. Verdächtige Aktivitäten lassen sich schneller identifizieren, analysieren und gezielt bekämpfen. Die Lösung basiert auf einer modernen, KI-nativen Plattform und kombiniert fortschrittliche Analysefunktionen mit globaler Threat Intelligence von Sophos. Cyberangriffe werden zunehmend ausgefeilter und verlaufen häufig über mehrere Angriffspunkte gleichzeitig. Sophos XDR wurde entwickelt, um genau solche mehrstufigen Bedrohungen frühzeitig zu erkennen und effektiv zu stoppen. Sicherheitsdaten aus verschiedenen Quellen werden zentral gesammelt und analysiert, sodass auch komplexe Angriffsmuster sichtbar werden. Durch die Kombination aus automatisierter Analyse und leistungsstarken Tools können Sicherheitsteams schneller reagieren und Sicherheitsvorfälle effizient untersuchen. Gleichzeitig sorgt die globale Bedrohungsdatenbank von Sophos dafür, dass neue Angriffsmethoden früh erkannt werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR – User wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced with XDR angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter dem Namen SOPHOS XDR neu organisiert. Die bekannten Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und komplexen Cyberangriffen. Wichtige Funktionen von Sophos XDR – User Erweiterte Bedrohungserkennung über mehrere Sicherheitsquellen hinweg Zentrale Analyse von Endpoints, Servern und Netzwerkdaten KI-gestützte Sicherheitsanalysen und automatisierte Bedrohungserkennung Zugriff auf globale Sophos Threat Intelligence Schnelle Untersuchung und Reaktion auf Sicherheitsvorfälle Integration in bestehende IT- und Sicherheitsinfrastrukturen Unterschied: Sophos XDR – User vs. Sophos XDR for Server Beide Varianten bieten leistungsstarke XDR-Funktionen zur Erkennung, Analyse und Bekämpfung von Bedrohungen. Der wichtigste Unterschied liegt in der Lizenzierung und dem Schutzfokus: Sophos XDR – User ist auf den Schutz von Benutzer-Umgebungen ausgerichtet, während Sophos XDR for Server speziell für Server-Systeme lizenziert und optimiert ist. SOPHOS XDR – User Lizenztyp: pro Benutzer (User-basierte Lizenzierung) Typischer Einsatz: Arbeitsplätze und Benutzerumgebungen Fokus: Erkennung und Untersuchung von Bedrohungen, die über Benutzeraktivitäten, Endpoints und zugehörige Systeme sichtbar werden Ideal für: Unternehmen mit vielen Mitarbeitenden, die eine zentrale XDR-Analyse rund um User-/Endpoint-Signale benötigen SOPHOS XDR for Server Lizenztyp: pro Server (Server-basierte Lizenzierung) Typischer Einsatz: physische und virtuelle Server in Rechenzentrum/Cloud Fokus: XDR-Sichtbarkeit und Schutz speziell für Server-Workloads und serverseitige Bedrohungen Ideal für: Unternehmen, die Server gezielt absichern und serverbezogene Telemetrie in XDR-Auswertungen priorisieren möchten Merksatz: XDR – User ist die passende Wahl für Benutzer-/Arbeitsplatz-Szenarien (Lizenz pro User), während XDR for Server die richtige Option ist, wenn Sie Server-Systeme gezielt lizenzieren und schützen möchten (Lizenz pro Server). Ihre Sicherheitsherausforderungen im modernen IT-Umfeld Cyberangriffe entwickeln sich ständig weiter und stellen Unternehmen jeder Größe vor große Herausforderungen. Einzelne Sicherheitslösungen reichen heute häufig nicht mehr aus, um komplexe Bedrohungen zuverlässig zu erkennen. Angreifer arbeiten mit professionellen Methoden, automatisierten Tools und mehrstufigen Angriffstechniken, um klassische Schutzmechanismen zu umgehen. Moderne IT-Infrastrukturen bestehen aus vielen unterschiedlichen Systemen, Endgeräten und Anwendungen. Wenn Sicherheitsinformationen isoliert voneinander verarbeitet werden, entstehen schnell blinde Flecken. Dadurch können Bedrohungen unentdeckt bleiben oder erst spät erkannt werden. Zunehmend komplexe Cyberangriffe Moderne Angriffe erfolgen häufig über mehrere Einstiegspunkte gleichzeitig – etwa über Endgeräte, E-Mail-Systeme oder Netzwerke. Diese mehrstufigen Angriffsszenarien sind schwer zu erkennen, wenn Sicherheitslösungen nur einzelne Bereiche überwachen. Datensilos und fehlende Transparenz Wenn verschiedene Sicherheitslösungen getrennt voneinander arbeiten, entstehen Informatio...79,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS XDR - UserSophos XDR – User kaufen - Erweiterte Bedrohungserkennung für moderne IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Klassische Antivirenlösungen reichen häufig nicht mehr aus, um moderne Angriffe zuverlässig zu erkennen. Genau hier setzt Sophos XDR – User an. Die leistungsstarke Sicherheitslösung ermöglicht eine umfassende Bedrohungserkennung und -analyse über Endpunkte, Server, Netzwerke und weitere Systeme hinweg. Mit Sophos Extended Detection and Response (XDR) erhalten IT-Teams tiefgehende Einblicke in Sicherheitsereignisse im gesamten IT-Ökosystem. Verdächtige Aktivitäten lassen sich schneller identifizieren, analysieren und gezielt bekämpfen. Die Lösung basiert auf einer modernen, KI-nativen Plattform und kombiniert fortschrittliche Analysefunktionen mit globaler Threat Intelligence von Sophos. Cyberangriffe werden zunehmend ausgefeilter und verlaufen häufig über mehrere Angriffspunkte gleichzeitig. Sophos XDR wurde entwickelt, um genau solche mehrstufigen Bedrohungen frühzeitig zu erkennen und effektiv zu stoppen. Sicherheitsdaten aus verschiedenen Quellen werden zentral gesammelt und analysiert, sodass auch komplexe Angriffsmuster sichtbar werden. Durch die Kombination aus automatisierter Analyse und leistungsstarken Tools können Sicherheitsteams schneller reagieren und Sicherheitsvorfälle effizient untersuchen. Gleichzeitig sorgt die globale Bedrohungsdatenbank von Sophos dafür, dass neue Angriffsmethoden früh erkannt werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR – User wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced with XDR angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter dem Namen SOPHOS XDR neu organisiert. Die bekannten Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und komplexen Cyberangriffen. Wichtige Funktionen von Sophos XDR – User Erweiterte Bedrohungserkennung über mehrere Sicherheitsquellen hinweg Zentrale Analyse von Endpoints, Servern und Netzwerkdaten KI-gestützte Sicherheitsanalysen und automatisierte Bedrohungserkennung Zugriff auf globale Sophos Threat Intelligence Schnelle Untersuchung und Reaktion auf Sicherheitsvorfälle Integration in bestehende IT- und Sicherheitsinfrastrukturen Unterschied: Sophos XDR – User vs. Sophos XDR for Server Beide Varianten bieten leistungsstarke XDR-Funktionen zur Erkennung, Analyse und Bekämpfung von Bedrohungen. Der wichtigste Unterschied liegt in der Lizenzierung und dem Schutzfokus: Sophos XDR – User ist auf den Schutz von Benutzer-Umgebungen ausgerichtet, während Sophos XDR for Server speziell für Server-Systeme lizenziert und optimiert ist. SOPHOS XDR – User Lizenztyp: pro Benutzer (User-basierte Lizenzierung) Typischer Einsatz: Arbeitsplätze und Benutzerumgebungen Fokus: Erkennung und Untersuchung von Bedrohungen, die über Benutzeraktivitäten, Endpoints und zugehörige Systeme sichtbar werden Ideal für: Unternehmen mit vielen Mitarbeitenden, die eine zentrale XDR-Analyse rund um User-/Endpoint-Signale benötigen SOPHOS XDR for Server Lizenztyp: pro Server (Server-basierte Lizenzierung) Typischer Einsatz: physische und virtuelle Server in Rechenzentrum/Cloud Fokus: XDR-Sichtbarkeit und Schutz speziell für Server-Workloads und serverseitige Bedrohungen Ideal für: Unternehmen, die Server gezielt absichern und serverbezogene Telemetrie in XDR-Auswertungen priorisieren möchten Merksatz: XDR – User ist die passende Wahl für Benutzer-/Arbeitsplatz-Szenarien (Lizenz pro User), während XDR for Server die richtige Option ist, wenn Sie Server-Systeme gezielt lizenzieren und schützen möchten (Lizenz pro Server). Ihre Sicherheitsherausforderungen im modernen IT-Umfeld Cyberangriffe entwickeln sich ständig weiter und stellen Unternehmen jeder Größe vor große Herausforderungen. Einzelne Sicherheitslösungen reichen heute häufig nicht mehr aus, um komplexe Bedrohungen zuverlässig zu erkennen. Angreifer arbeiten mit professionellen Methoden, automatisierten Tools und mehrstufigen Angriffstechniken, um klassische Schutzmechanismen zu umgehen. Moderne IT-Infrastrukturen bestehen aus vielen unterschiedlichen Systemen, Endgeräten und Anwendungen. Wenn Sicherheitsinformationen isoliert voneinander verarbeitet werden, entstehen schnell blinde Flecken. Dadurch können Bedrohungen unentdeckt bleiben oder erst spät erkannt werden. Zunehmend komplexe Cyberangriffe Moderne Angriffe erfolgen häufig über mehrere Einstiegspunkte gleichzeitig – etwa über Endgeräte, E-Mail-Systeme oder Netzwerke. Diese mehrstufigen Angriffsszenarien sind schwer zu erkennen, wenn Sicherheitslösungen nur einzelne Bereiche überwachen. Datensilos und fehlende Transparenz Wenn verschiedene Sicherheitslösungen getrennt voneinander arbeiten, entstehen Informatio...165,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein XDR Display?
Was ist ein XDR Display? Ein XDR Display ist ein Display mit extrem hoher Auflösung und Farbgenauigkeit, das von Apple entwickelt wurde. XDR steht für "Extreme Dynamic Range" und bezieht sich auf die Fähigkeit des Displays, einen breiten Kontrastumfang darzustellen. Dadurch werden sowohl dunkle als auch helle Bereiche eines Bildes mit hoher Detailtreue wiedergegeben. XDR Displays werden oft in professionellen Anwendungen wie der Videobearbeitung oder Fotografie eingesetzt, wo eine präzise Farbwiedergabe und Kontrastdarstellung entscheidend sind. **
-
Wie beeinflusst die 3D-Modellierung die Bereiche Architektur, Produktentwicklung und Animation?
Die 3D-Modellierung ermöglicht es Architekten, realistische Visualisierungen von Gebäuden zu erstellen, um Kunden und Investoren zu überzeugen. In der Produktentwicklung können 3D-Modelle verwendet werden, um Prototypen zu erstellen und das Design zu optimieren, bevor die Produktion beginnt. In der Animation ermöglicht die 3D-Modellierung die Erstellung von beeindruckenden visuellen Effekten und realistischen Charakteren für Filme, Spiele und Werbung. Insgesamt hat die 3D-Modellierung einen großen Einfluss auf die Kreativität und Effizienz in den Bereichen Architektur, Produktentwicklung und Animation. **
-
Wie kann man Sophos umgehen?
Es ist nicht empfehlenswert, Sicherheitsmaßnahmen wie Sophos zu umgehen, da dies gegen die Sicherheitsrichtlinien und -praktiken verstößt. Sophos ist eine Antivirensoftware, die entwickelt wurde, um Computer und Netzwerke vor schädlichen Bedrohungen zu schützen. Es ist wichtig, die Sicherheit von Computern und Netzwerken zu gewährleisten, indem man solche Schutzmaßnahmen respektiert und befolgt. **
-
Was sind die Vorteile eines Polygonnetzes in der 3D-Modellierung und -Animation?
Ein Polygonnetz ermöglicht eine realistische Darstellung von Oberflächen in 3D-Modellen. Es ist flexibel und kann leicht bearbeitet werden, um komplexe Formen zu erstellen. Zudem ist es platzsparend und ermöglicht eine effiziente Speicherung und Übertragung von 3D-Daten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.